
© Midjourney x What's up Doc
L'AP-HP avait été alertée le 24 septembre de la mise en vente, sur un forum cybercriminel, de données provenant du logiciel SRD restauration, édité par l’entreprise Dedalus.
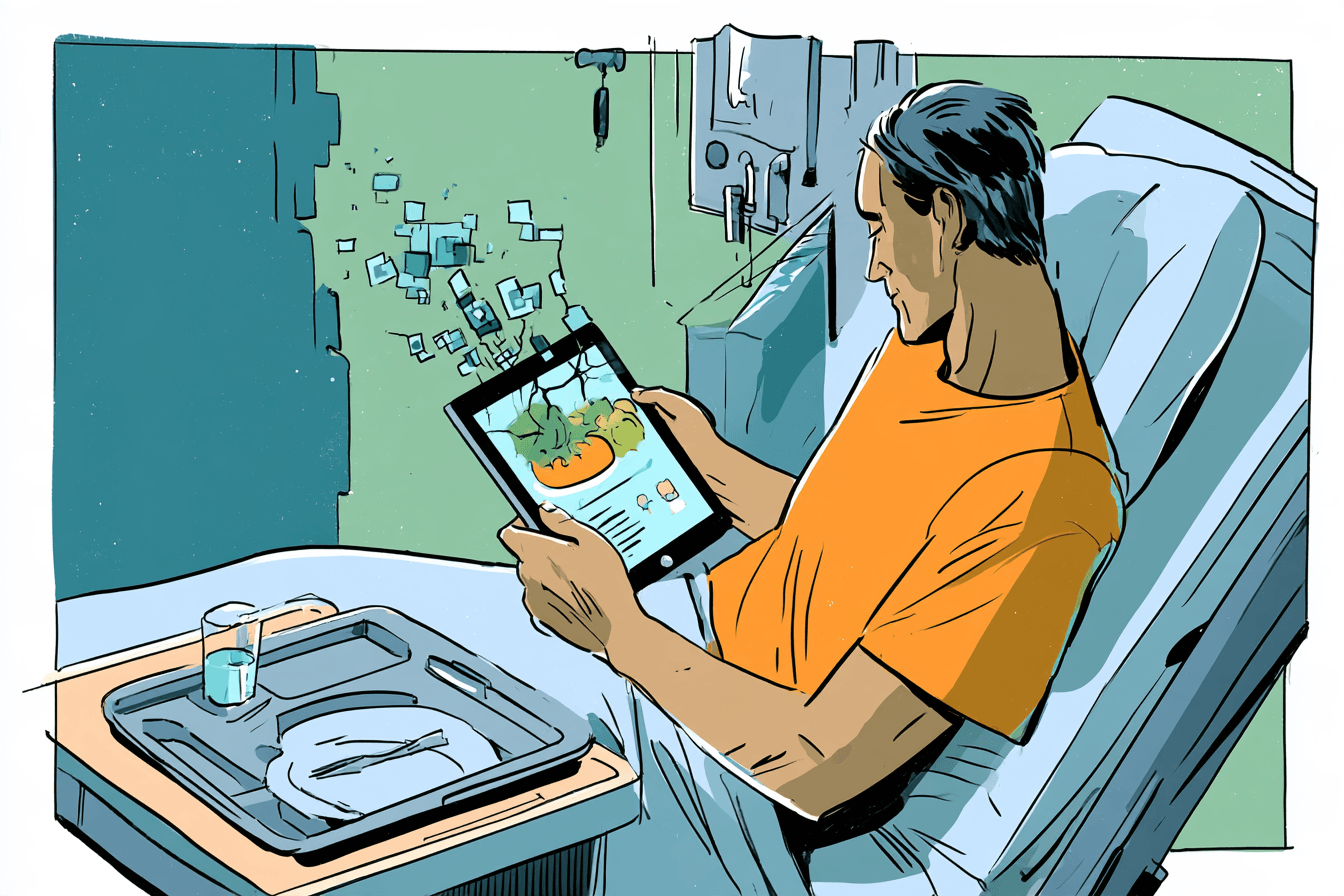
Après plusieurs jours d’investigations, ses équipes ont pu confirmer le vol et la publication d’un premier ensemble de données, a-t-elle indiquée dans un communiqué. L’intrusion aurait eu lieu quelques jours avant son signalement et aurait ciblé le service en ligne permettant aux patients hospitalisés dans ses 23 hôpitaux de choisir leurs menus.
Les informations compromises comprennent les noms et prénoms des patients, des informations relatives à leur naissance ainsi que leur numéro d’identifiant patient interne, selon l’AP-HP.
En revanche, d’après les éléments actuellement identifiés, « aucune données médicales directes ou indirectes, informations administratives ou bancaires, ou coordonnées de contact ne serait concernée », écrit l'institution. L’attaque ne viserait donc pas directement le dossier patient informatisé de l’AP-HP, même si celui-ci est également fourni par Dedalus.
Le pirate revendique davantage de données
L’étendue exacte de la fuite reste toutefois à déterminer. Les revendications publiées sur le forum cybercriminel font état « d’un nombre de patients plus important et de données relatives à certains comptes de professionnels » utilisant le logiciel, note l'AP-HP.
Le module en ligne concerné a été fermé jusqu’à nouvel ordre. Les mots de passe des utilisateurs ont été réinitialisés et les vulnérabilités susceptibles d’avoir permis l’intrusion ont fait l’objet de mesures correctrices, affirme l’institution.
L’AP-HP a signalé l’incident à la Cnil et à la cellule d’accompagnement en cybersécurité des structures de santé. Une plainte a également été déposée dès le lendemain du signalement.
A voir aussi
 Il avait conseillé du Doliprane au lieu de déclencher le Smur : un médecin régulateur condamné après la mort du patient
Cyberattaque contre l'EFS : le parquet de Paris ouvre une enquête, la DGSI mobilisée
Un Ehpad saccagé et incendié en pleine nuit, mais heureusement sans blessés
Prison avec sursis pour un ex-responsable de l'AP-HM qui avait fait embaucher sa femme
Une jeune mère décède après son accouchement : un médecin et un infirmier condamnés 16 ans plus tard
Un patient en psychiatrie meurt après avoir été maîtrisé par quatre infirmiers en Croatie
Le médecin humanitaire Raphaël Pitti devant l'Ordre pour avoir qualifié la situation à Gaza de « génocide »
Attouchements et examen digital « inutile » : un gynécologue condamné à cinq ans de prison
Un médecin urgentiste de Montpellier devant la justice pour homicide involontaire sur un jeune footballeur